Cette page traite de l’authentification des badges ou des codes PIN via un service personnalisé utilisant une API. Cela s’avère utile lorsque votre service d’authentification n’est pas pris en charge nativement par MyQ. Pour authentifier les identifiants des utilisateurs auprès de serveurs LDAP ou RADIUS, consultez Authentification des utilisateurs via LDAP ou RADIUS.
L’authentification externe est utilisée pour la connexion au terminal embarqué MyQ et au Client MyQ Desktop. L’interface Web MyQ et le Client MyQ X Mobile nécessitent des identifiants configurés dans MyQ.
Fonctionnement
Un connecteur API est configuré entre MyQ et le service d’authentification. MyQ demande l’authentification via ce connecteur ; de l’autre côté se trouve le service d’authentification lui-même, où sont stockés les utilisateurs et leurs identifiants.
-
L’utilisateur tente de se connecter au terminal embarqué MyQ à l’aide de l’une des méthodes suivantes :
-
En passant son badge
-
En saisissant son code PIN
-
-
La requête est envoyée au connecteur API ; elle contient le type de méthode de connexion et la valeur correspondante.
-
Le connecteur gère la communication avec le service d’authentification et renvoie à MyQ l’utilisateur correspondant.
Il existe deux modes de fonctionnement pour l’authentification externe. Elle peut soit constituer le principal moyen d’authentification des utilisateurs, soit être configurée comme authentification de sauvegarde en cas d’échec de l’authentification auprès de MyQ. Pour cela, l’option Utiliser uniquement en cas d’échec de l’authentification auprès de la base de données MyQ peut être sélectionnée.
Demande d’authentification
Méthodes de connexion prises en charge
Ce paramètre définit la méthode de connexion pour laquelle l’authentification externe est utilisée. L’autre méthode de connexion, non sélectionnée, authentifie l’utilisateur à l’aide des identifiants enregistrés dans MyQ.
-
Badge
-
Code PIN
MyQ envoie le type de méthode de connexion ainsi que la valeur réelle du code PIN ou du badge afin que le connecteur API puisse identifier la propriété utilisateur à utiliser pour trouver l’utilisateur correspondant.
Par exemple, si un badge est sélectionné et que l’utilisateur s’authentifie sur le terminal embarqué à l’aide d’un badge, MyQ envoie loginType=1&loginValue=1234. Cela peut être interprété comme le numéro de badge 1234.
Si un lecteur de badges émulant des frappes clavier est connecté au périphérique et qu’un utilisateur passe son badge, MyQ ne peut pas déterminer si la valeur reçue correspond à un code PIN ou à un numéro de badge. MyQ le signale alors au connecteur API (loginType=7). Le connecteur doit être configuré pour traiter ces requêtes, par exemple en tentant l’authentification à l’aide des deux propriétés utilisateur.
Réponse d’authentification
Identifiants d’utilisateur pris en charge
Le connecteur API doit renvoyer à MyQ une réponse au format JSON contenant l’une de ces valeurs afin d’associer le bon utilisateur et de le connecter au client.
-
Numéro personnel d’un utilisateur existant dans MyQ
-
Nom d’utilisateur d’un utilisateur existant dans MyQ
Exemples de réponses :
-
{"result":0,"personalNumber":"123456"}signifie que l’utilisateur a été identifié avec succès par le service d’authentification et que son numéro personnel est123456. L’utilisateur portant ce numéro personnel dans MyQ est authentifié. -
{"result":0,"username":"JohnDoe"}signifie que l’utilisateur a été identifié et que son nom d’utilisateur estJohnDoe. L’utilisateur portant ce nom d’utilisateur dans MyQ est authentifié.
États d’erreur
-
Utilisateur non valide (
{"result":1}) : l’utilisateur a été trouvé, mais son compte n’est pas valide (par exemple, il est désactivé) -
Aucun utilisateur trouvé (
{"result":2}) – aucun utilisateur n’est associé aux identifiants
Cas d’utilisation courants
Le connecteur API externe peut être utilisé de la manière la plus simple qui soit pour « traduire » les requêtes. Mais il permet également des flux de travail d’authentification plus avancés, car le connecteur lui-même peut effectuer une série d’opérations avant de renvoyer l’utilisateur correspondant à MyQ.
Exemple 1 : un service d’authentification non pris en charge par MyQ est requis
Un connecteur qui traduit les appels API entre MyQ et le service d’authentification distant.
Exemple 2 : flux de travail d’authentification avancé – identités multiples
L’authentification externe peut être utilisée lorsque certaines opérations doivent s’effectuer entre MyQ et le serveur d’authentification. Il peut s’agir d’une transformation, d’une reconnaissance avancée des utilisateurs dans des environnements multi-domaines, et bien plus encore.
Configuration de l’authentification externe
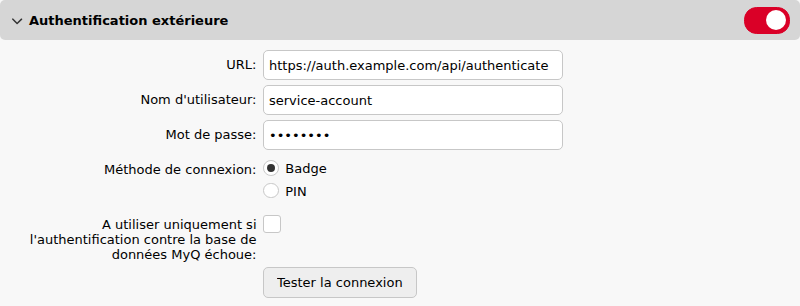
La destination Authentification externe peut être activée et configurée dans MyQ > Paramètres > Authentification d’utilisateur.
-
URL : saisissez l’URL sur laquelle le connecteur API est exécuté
-
Nom d’utilisateur : saisissez le nom d’utilisateur requis pour la connexion au serveur externe via l’API
-
Mot de passe : saisissez le mot de passe requis pour la connexion au serveur externe via l’API
-
Méthode de connexion : choisissez la méthode de connexion des utilisateurs – badge ou code PIN
-
À n’utiliser que si l’authentification auprès de la base de données MyQ échoue : cette option définit si l’authentification externe sera la méthode principale ou secondaire d’authentification
-
Si cette option est activée, l’utilisateur est d’abord authentifié auprès du MyQ Print Server, et ce n’est qu’en cas d’échec que la tentative suivante passe par le service d’authentification à distance
-
Si cette option est désactivée, aucune authentification auprès du MyQ Print Server n’est effectuée ; le service d’authentification externe est toujours utilisé
-