
Para digitalizar para o Amazon S3, o senhor precisa:
-
Configurar um bucket no console da Amazon. Suas digitalizações serão armazenadas nesse bucket.
-
Criar um usuário que será utilizado na interface do usuário do MyQ Web.
-
Conceda ao usuário criado direitos de acesso ao bucket.
-
Preencha o ID do cliente e a chave de segurança na interface de administração web do MyQ.
-
Configurar uma ação de terminal do Easy Scan para digitalizar para o Amazon S3.
Configurando um bucket no console do Amazon S3
É necessário ter uma conta na Amazon para criar um bucket no qual os arquivos digitalizados serão armazenados. O MyQ não exige nenhuma configuração específica para digitalizar para um bucket do S3.
-
Faça login na Amazon Web Services com sua conta da Amazon ou crie uma nova conta. É necessário um cartão de crédito como comprovante de identidade. O cartão de crédito também será utilizado para cobrar pelo uso do Amazon S3.
-
Para criar um bucket do S3, consulte o Amazon Simple Storage Service.
Recomenda-se utilizar uma configuração de ciclo de vida do bucket. Consulte Configurando o ciclo de vida de um bucket.
Crie um usuário no Amazon S3
É necessário criar um usuário para estabelecer uma conexão entre o Amazon S3 e a interface de usuário da Web do MyQ.
-
Faça login no console da Amazon.
-
Clique na seta ao lado do seu nome de login e selecione Minhas credenciais de segurança no menu suspenso.
-
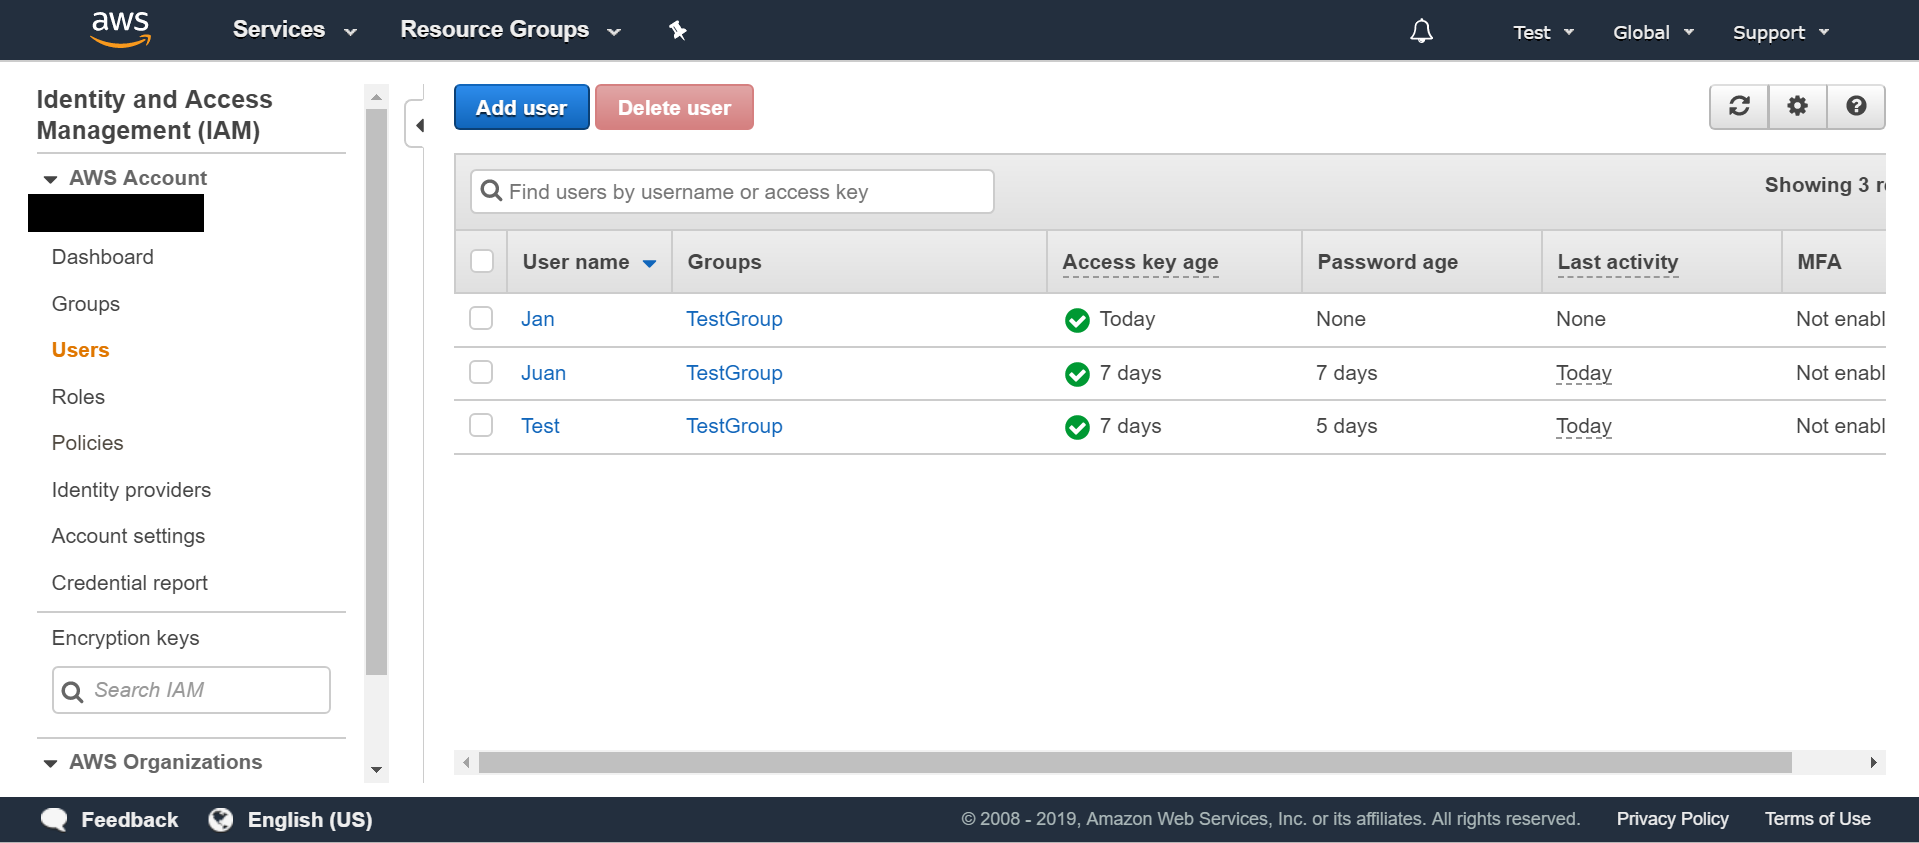
Clique em Usuários no painel Gerenciamento de Identidade e Acesso (IAM) e clique em Adicionar usuário.
-
Siga as instruções para criar o usuário.
-
Copie e salve o ID do cliente e o ID da chave de acesso do usuário criado, pois você precisará deles nas etapas a seguir.
Conceda direitos de acesso ao usuário para o bucket
Para conceder permissão de acesso ao bucket ao usuário, siga o breve procedimento abaixo ou consulte Alterar permissões para um usuário do IAM:
-
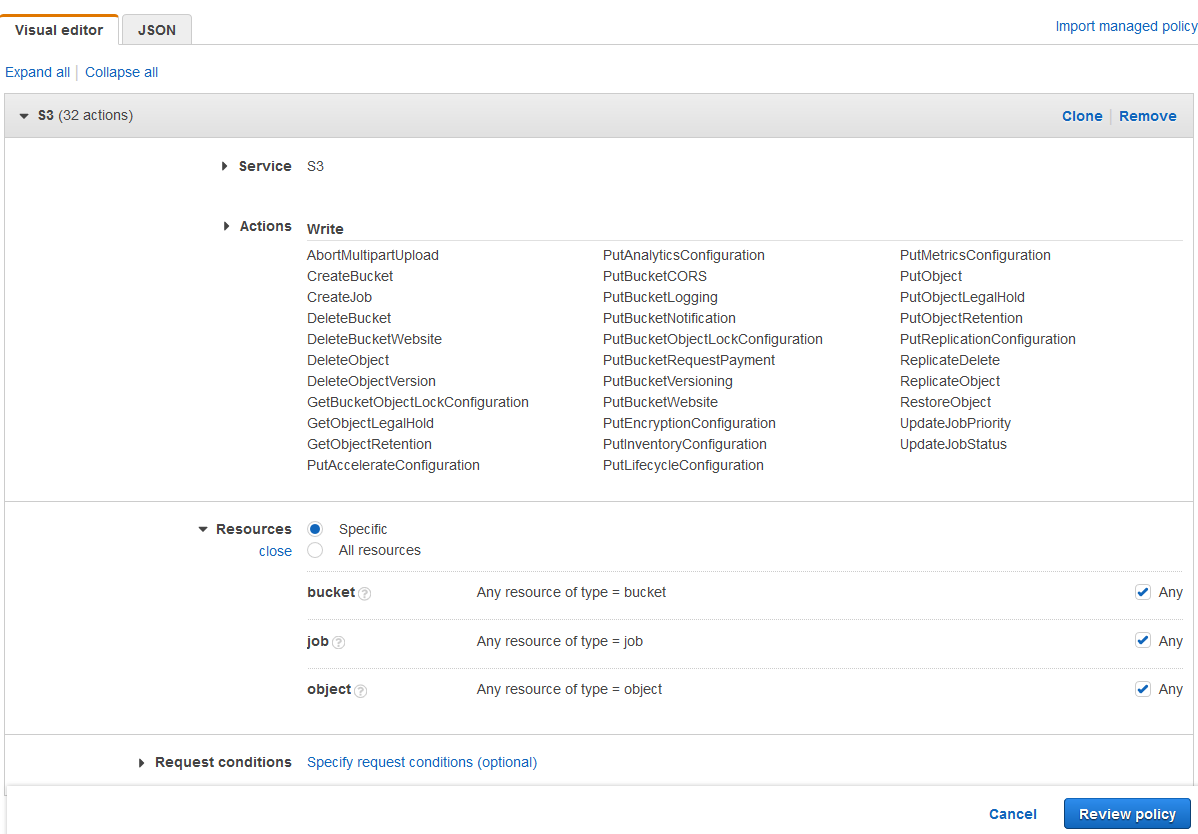
Clique em Políticas no painel de Gerenciamento de Identidade e Acesso (IAM). Clique em Criar uma nova política. As configurações da política devem ser definidas conforme mostrado na imagem abaixo. Caso não deseje conceder ao usuário acesso a todos os buckets: desmarque Qualquer e clique em Adicionar ARN para inserir um bucket específico.
-
Como alternativa, utilize um JSON. Este exemplo concederia as mesmas permissões detalhadas na captura de tela acima.
{ "Version": "2012-10-17", "Statement": [ { "Sid": "MyQScan2S31", "Effect": "Allow", "Action": [ "s3:ReplicateObject", "s3:PutObject", "s3:GetObjectRetention", "s3:AbortMultipartUpload", "s3:PutObjectRetention", "s3:DeleteObjectVersion", "s3:RestoreObject", "s3:PutObjectLegalHold", "s3:GetObjectLegalHold", "s3:DeleteObject", "s3:ReplicateDelete" ], "Resource": "arn:aws:s3:::*/*" }, { "Sid": "MyQScan2S32", "Effect": "Allow", "Action": [ "s3:PutAnalyticsConfiguration", "s3:PutAccelerateConfiguration", "s3:PutMetricsConfiguration", "s3:PutReplicationConfiguration", "s3:CreateBucket", "s3:UpdateJobStatus", "s3:PutBucketCORS", "s3:PutInventoryConfiguration", "s3:PutEncryptionConfiguration", "s3:GetBucketObjectLockConfiguration", "s3:PutBucketNotification", "s3:DeleteBucketWebsite", "s3:PutBucketWebsite", "s3:PutBucketRequestPayment", "s3:PutBucketLogging", "s3:PutLifecycleConfiguration", "s3:UpdateJobPriority", "s3:PutBucketObjectLockConfiguration", "s3:DeleteBucket", "s3:PutBucketVersioning" ], "Resource": [ "arn:aws:s3:::*", "arn:aws:s3:*:130665556230:job/*" ] }, { "Sid": "MyQScan2S33", "Effect": "Allow", "Action": "s3:CreateJob", "Resource": "*" } ] } -
Clique em Grupos no painel Gerenciamento de Identidade e Acesso (IAM). Clique em Criar novo grupo. Dê um nome ao grupo e salve-o.
-
Clique em Adicionar usuários ao grupo e adicione o usuário criado ao grupo.
-
Clique na guia Permissões e clique em Anexar política. Selecione a política que você acabou de criar e salve tudo. O usuário agora tem acesso de gravação ao bucket criado.
Configurar uma conexão entre o MyQ e o Amazon S3
-
Abra a guia “Configurações de conexões” da interface web do MyQ (MyQ > Configurações > Conexões).
-
Clique em +Adicionar e selecione Amazon S3 no menu.
-
Adicione um Título. Ele será usado para identificar o destino de armazenamento em nuvem.
-
Insira o ID da chave de acesso, a chave de segurança que você copiou e salvou anteriormente, a região e o bucket, e clique em OK.
Crie e defina o destino do Amazon S3
-
Abra uma ação de terminal do Easy Scan e, na guia Destinos, selecione Armazenamento em nuvem no menu suspenso +Adicionar.
-
Na seção Parâmetros, no menu suspenso Tipo, selecione Amazon S3 ou qualquer outro título que você tenha definido nas configurações de Conexões nas etapas anteriores e clique em Salvar.
-
Preencha os campos:
-
Bucket: o nome do bucket do Amazon S3 no qual as digitalizações serão armazenadas.
-
Região: a região que o(a) senhor(a) definiu ao criar o bucket.
-
Caminho da pasta: insira o caminho de uma subpasta.
-