
Um in Amazon S3 zu scannen, müssen Sie Folgendes tun:
-
Richten Sie einen Bucket in der Amazon-Konsole ein. Ihre Scans werden in diesem Bucket gespeichert.
-
Erstellen Sie einen Benutzer, der in der MyQ-Weboberfläche verwendet wird.
-
Erteilen Sie dem erstellten Benutzer Zugriffsrechte für den Bucket.
-
Geben Sie die Client-ID und den Sicherheitsschlüssel in der MyQ-Weboberfläche ein.
-
Richten Sie eine Easy Scan-Terminal-Aktion ein, um an Amazon S3 zu scannen.
Einrichten eines Buckets in der Amazon S3-Konsole
Sie benötigen ein Amazon-Konto, um einen Bucket zum Speichern der Scans anzulegen. MyQ erfordert keine speziellen Einstellungen für das Scannen in einen S3-Bucket.
-
Melden Sie sich mit Ihrem Amazon-Konto bei Amazon Web Services an oder erstellen Sie ein neues Konto. Sie benötigen eine Kreditkarte als Identitätsnachweis. Die Kreditkarte wird auch zur Abrechnung der Nutzung von Amazon S3 verwendet.
-
Informationen zum Erstellen eines S3-Buckets finden Sie unter Amazon Simple Storage Service.
Es wird empfohlen, eine Bucket-Lebenszykluskonfiguration zu verwenden. Siehe Konfigurieren einer Bucket-Lebenszykluskonfiguration.
Erstellen Sie einen Benutzer in Amazon S3
Sie müssen einen Benutzer anlegen, um eine Verbindung zwischen Amazon S3 und der MyQ-Weboberfläche herzustellen.
-
Melden Sie sich bei der Amazon-Konsole an.
-
Klicken Sie auf den Pfeil neben Ihrem Anmeldenamen und wählen Sie im Dropdown-Menü Meine Sicherheitsanmeldedaten aus.
-
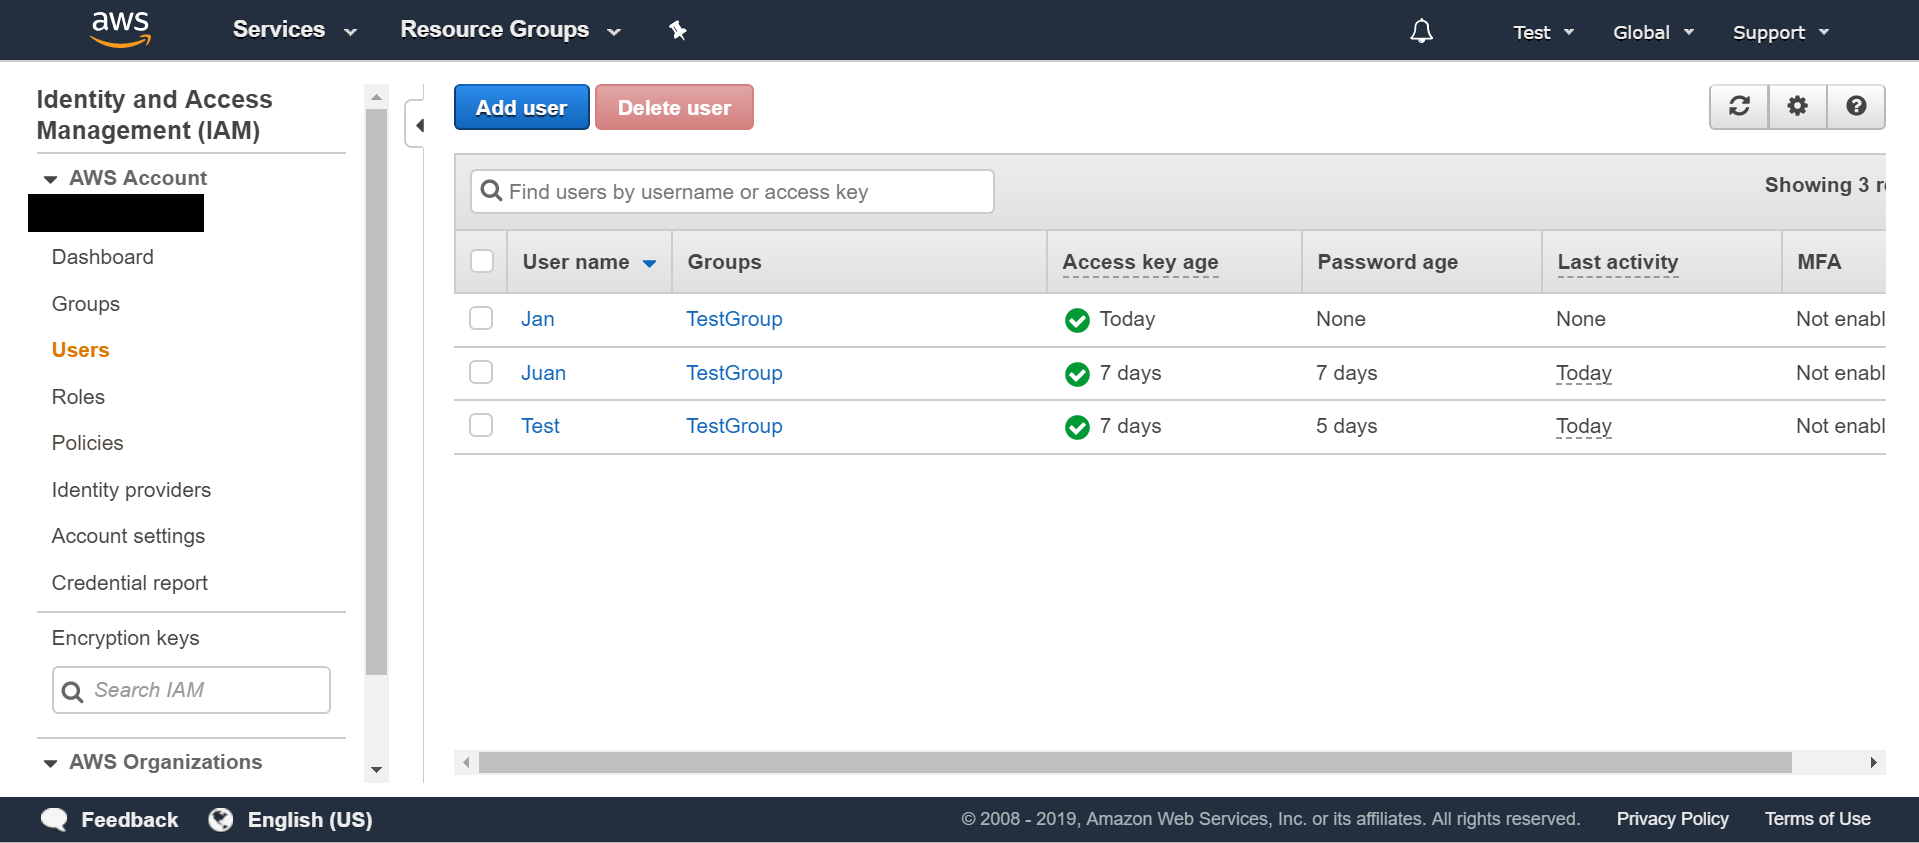
Klicken Sie im Bereich Identitäts- und Zugriffsverwaltung (IAM) auf Benutzer und anschließend auf Benutzer hinzufügen.
-
Befolgen Sie die Anweisungen, um den Benutzer anzulegen.
-
Kopieren und speichern Sie die Client-ID und die Zugriffsschlüssel-ID des erstellten Benutzers, da Sie diese in den folgenden Schritten benötigen.
Erteilen Sie dem Benutzer Zugriffsrechte auf den Bucket
Um dem Benutzer Berechtigungen für den Bucket zu erteilen, befolgen Sie die nachstehende kurze Anleitung oder lesen Sie den Abschnitt Berechtigungen für einen IAM-Benutzer ändern:
-
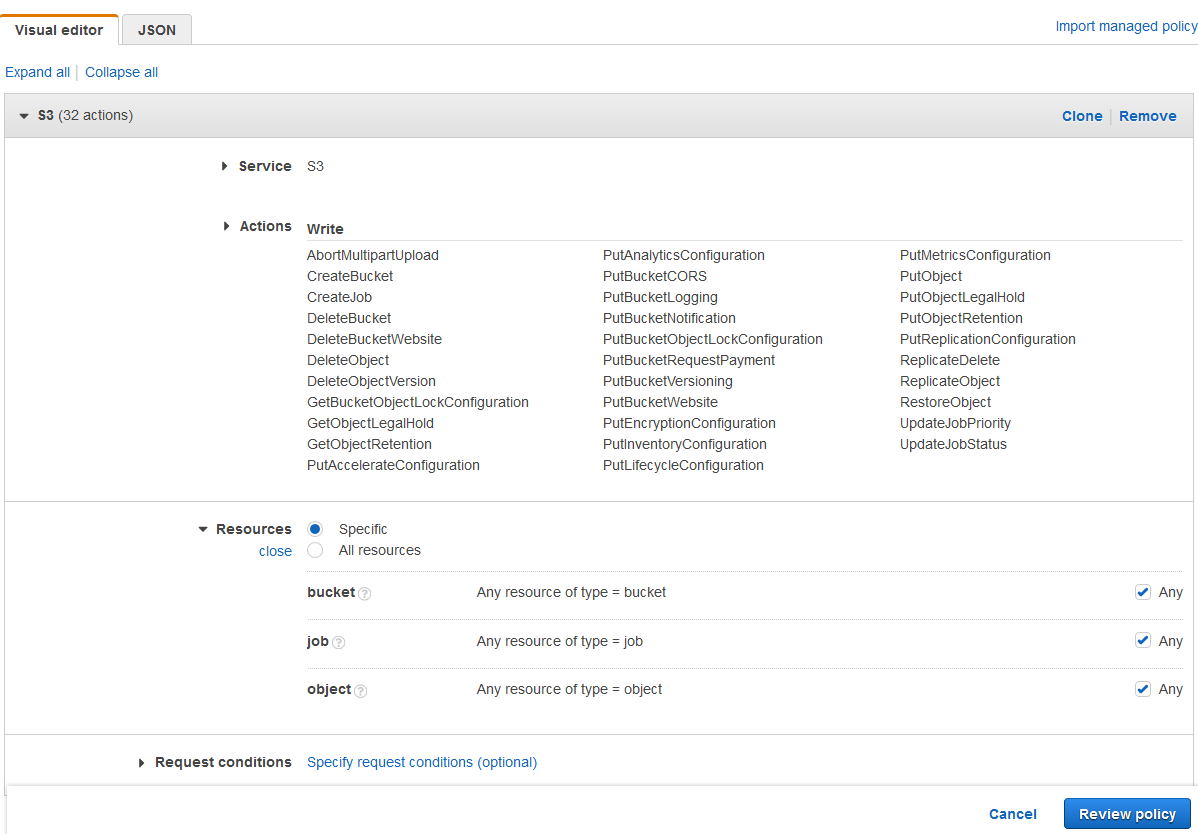
Klicken Sie im Bereich Identitäts- und Zugriffsmanagement (IAM) auf Regeln. Klicken Sie auf Neue Regel erstellen. Die Regeleinstellungen sollten wie in der Abbildung unten festgelegt werden. Wenn Sie dem Benutzer keinen Zugriff auf alle Buckets gewähren möchten, deaktivieren Sie die Auswahl bei Beliebig und klicken Sie auf ARN hinzufügen, um einen bestimmten Bucket einzugeben.
-
Alternativ können Sie eine JSON-Datei verwenden. Dieses Beispiel würde dieselben Berechtigungen gewähren, wie sie im obigen Screenshot dargestellt sind.
{ "Version": "2012-10-17", "Statement": [ { "Sid": "MyQScan2S31", "Effect": "Allow", "Action": [ "s3:ReplicateObject", "s3:PutObject", "s3:GetObjectRetention", "s3:AbortMultipartUpload", "s3:PutObjectRetention", "s3:DeleteObjectVersion", "s3:RestoreObject", "s3:PutObjectLegalHold", "s3:GetObjectLegalHold", "s3:DeleteObject", "s3:ReplicateDelete" ], "Resource": "arn:aws:s3:::*/*" }, { "Sid": "MyQScan2S32", "Effect": "Allow", "Action": [ "s3:PutAnalyticsConfiguration", "s3:PutAccelerateConfiguration", "s3:PutMetricsConfiguration", "s3:PutReplicationConfiguration", "s3:CreateBucket", "s3:UpdateJobStatus", "s3:PutBucketCORS", "s3:PutInventoryConfiguration", "s3:PutEncryptionConfiguration", "s3:GetBucketObjectLockConfiguration", "s3:PutBucketNotification", "s3:DeleteBucketWebsite", "s3:PutBucketWebsite", "s3:PutBucketRequestPayment", "s3:PutBucketLogging", "s3:PutLifecycleConfiguration", "s3:UpdateJobPriority", "s3:PutBucketObjectLockConfiguration", "s3:DeleteBucket", "s3:PutBucketVersioning" ], "Resource": [ "arn:aws:s3:::*", "arn:aws:s3:*:130665556230:job/*" ] }, { "Sid": "MyQScan2S33", "Effect": "Allow", "Action": "s3:CreateJob", "Resource": "*" } ] } -
Klicken Sie im Bereich Identitäts- und Zugriffsmanagement (IAM) auf Gruppen. Klicken Sie auf Neue Gruppe erstellen. Geben Sie der Gruppe einen Namen und speichern Sie sie.
-
Klicken Sie auf Benutzer zur Gruppe hinzufügen und fügen Sie den erstellten Benutzer der Gruppe hinzu.
-
Klicken Sie auf die Registerkarte Berechtigungen und dann auf Regel zuweisen. Wählen Sie die soeben erstellte Regel aus und speichern Sie alle Einstellungen. Der Benutzer verfügt nun über Schreibzugriff auf den erstellten Bucket.
Einrichten einer Verbindung zwischen MyQ und Amazon S3
-
Öffnen Sie die Registerkarte Verbindungseinstellungen der MyQ-Weboberfläche (MyQ > Einstellungen > Verbindungen).
-
Klicken Sie auf + Hinzufügen und wählen Sie Amazon S3 aus dem Menü aus.
-
Geben Sie einen Titel ein. Dieser dient zur Identifizierung des Cloud-Speicherziels.
-
Geben Sie die Zugriffsschlüssel-ID, den Sicherheitsschlüssel, den Sie zuvor kopiert und gespeichert haben, die Region sowie den Bucket ein und klicken Sie auf OK.
Erstellen und Konfigurieren des Amazon S3-Ziels
-
Öffnen Sie eine Easy Scan-Terminal-Aktion und wählen Sie auf der Registerkarte Ziele im Dropdown-Menü +Hinzufügen die Option Cloud-Speicher aus.
-
Wählen Sie im Abschnitt Parameter in der Dropdown-Liste Typ die Option Amazon S3 oder einen anderen Titel aus, den Sie in den vorherigen Schritten in den Verbindungseinstellungen definiert haben, und klicken Sie auf Speichern.
-
Füllen Sie die folgenden Felder aus:
-
Bucket: Der Name des Amazon S3-Buckets, in dem die Scans gespeichert werden sollen.
-
Region: Die Region, die Sie beim Erstellen des Buckets festgelegt haben.
-
Ordnerpfad: Geben Sie den Pfad zu einem Unterordner ein.
-