
Nella scheda Impostazioni di rete è possibile gestire la comunicazione di rete tra il server MyQ e le altre parti della soluzione MyQ.
È suddivisa nelle seguenti sezioni:
Generale, Sicurezza delle comunicazioni, Server SMTP in uscita, Server proxy HTTP e Gestione firewall.
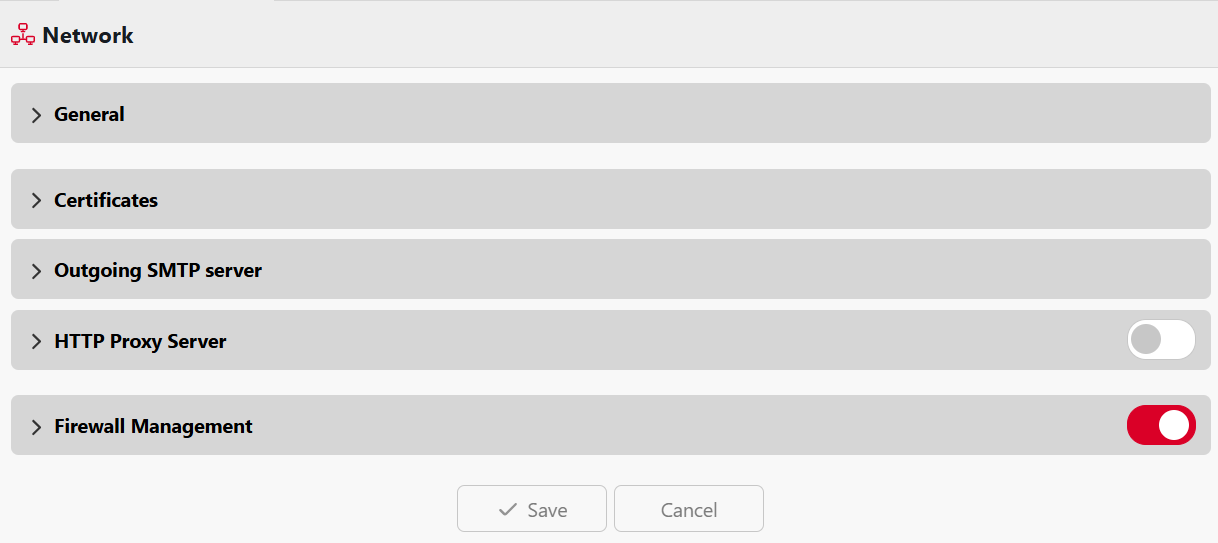
Generale
In questa sezione è possibile inserire il nome host del server MyQ Central. Questo nome host viene utilizzato dai componenti esterni del sistema MyQ, come MyQ Replicator o i server del sito, per comunicare con il server MyQ Central.
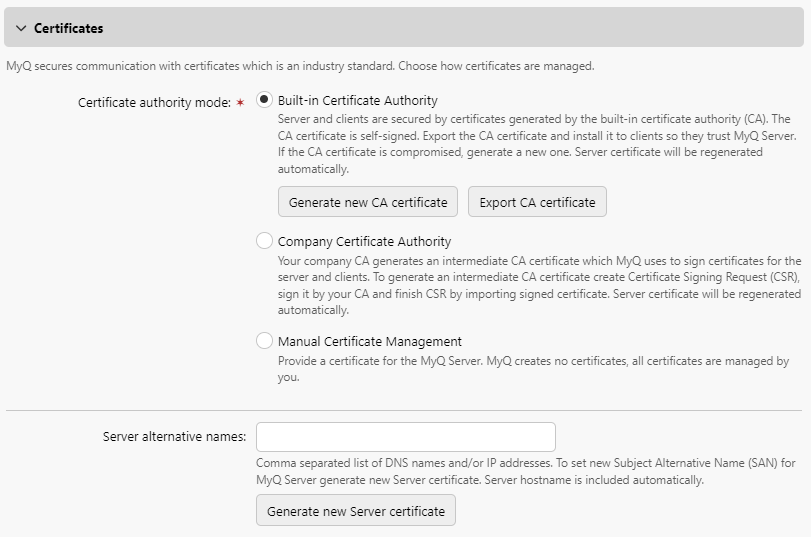
Certificati
In questa sezione è possibile scegliere come gestire i certificati di sicurezza.
MyQ offre tre diverse modalità di gestione dei certificati:
-
Autorità di certificazione integrata - Questa è la modalità predefinita per le nuove installazioni. MyQ crea un certificato CA autofirmato e lo utilizza per firmare i certificati del server e dei client. La chiave pubblica del certificato CA può essere esportata (fare clic su Esporta certificato CA) per installarla sui client, in modo che questi ultimi considerino attendibile il server MyQ.
-
Autorità di certificazione aziendale - L’autorità di certificazione della vostra azienda genera un certificato CA intermedio che MyQ utilizza per firmare i certificati del server MyQ e dei client. Per generare un certificato CA intermedio, fare clic su Crea CSR per creare una richiesta di firma del certificato (CSR), firmarla tramite la propria CA e fare clic su Completa CSR per completare la CSR importando il certificato firmato. Se il certificato CA intermedio non contiene un certificato radice CA nella propria catena, all’amministratore viene richiesto di caricare anche la chiave pubblica del certificato radice CA (appare il pulsante Importa certificato radice CA).
-
Gestione manuale dei certificati - Fornire un certificato per il server MyQ. MyQ non crea certificati; tutti i certificati sono gestiti dall’utente. Fare clic su Importa certificato del server per caricarlo. Il certificato può essere caricato in formato PEM (chiave pubblica e privata separate) o in formato PFX. Il formato PFX può essere crittografato con password. Questa modalità è consigliata solo per utenti esperti.
Utilizzare il campo Nomi alternativi del server per specificare nomi DNS e/o indirizzi IP aggiuntivi da
includere nell’estensione Subject Alternative Name (SAN) del certificato, inseriti come elenco separato da virgole. Il nome host del server viene incluso automaticamente.
Importante!
Qualsiasi indirizzo IP o nome host utilizzato dai dispositivi o dal MyQ Desktop Client (MDC) per connettersi al server deve essere elencato qui. Se un client si connette tramite indirizzo IP e tale IP non è incluso, la convalida del certificato fallirà e il client non sarà in grado di effettuare l’autenticazione. Ciò vale sia per i profili di configurazione dei dispositivi che per le configurazioni MDC che fanno riferimento al server tramite IP. Come best practice, compilare questo campo durante l’installazione iniziale, prima di registrare i dispositivi o distribuire l’MDC.
Dopo aver modificato il campo Nomi alternativi del server, fare clic su Genera nuovo certificato del server per
applicare le modifiche.
Quando si aggiorna un'installazione MyQ esistente, la modalità dell’Autorità di certificazione viene selezionata in base al certificato del server MyQ esistente:
-
se il certificato non è di tipo CA, la modalità viene impostata su Gestione manuale dei certificati.
-
se è stato generato in precedenza da MyQ, la modalità viene impostata su Autorità di certificazione integrata.
-
negli altri casi, la modalità viene impostata su Autorità di certificazione aziendale.
Server SMTP in uscita
Per inviare rapporti via e-mail, inviare messaggi di errore agli utenti, inviare PIN generati automaticamente agli utenti e inoltrare documenti scansionati, è necessario configurare il server di posta elettronica a cui vengono inoltrate tutte le e-mail.
Per configurare il server, procedere come segue:
Selezionare un Tipo tra Server SMTP classico, Microsoft Exchange Online o Gmail.
Per Server SMTP classico:
-
Inserire il nome host o l’indirizzo IP del server nella casella di testo Server. Se il server di posta elettronica ascolta su una porta diversa dalla porta TCP 25, modificare l’impostazione Porta con il valore corretto.
-
Scegliere una delle opzioni di sicurezza disponibili.
-
Preferisci StartTLS: consente anche comunicazioni non crittografate (impostazione predefinita)
-
TLS implicito: consente solo la crittografia completa
-
Richiedi StartTLS: consente che l'handshake avvenga in chiaro, per poi passare alla crittografia
-
-
A scelta, è possibile selezionare o meno l’opzione Convalida certificato.
-
Se sono richieste credenziali, inserisci l'utente e la password.
-
Inserisci l'indirizzo che desideri venga visualizzato come e-mail del mittente per i messaggi relativi a PIN, avvisi e report.
-
Dopo aver inserito i dati, è possibile fare clic su Prova per verificare la connessione al server di posta elettronica e fare clic su Salva per salvare le modifiche.
Per Microsoft Exchange Online:
-
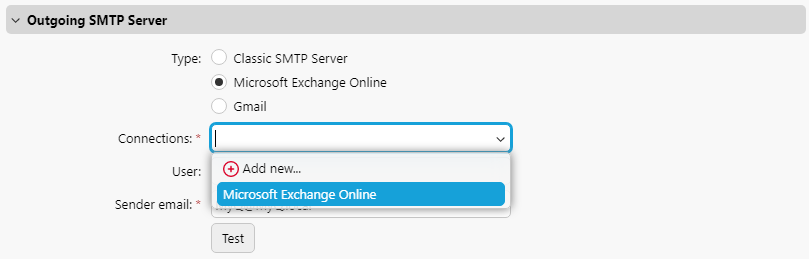
Se hai già configurato un server Microsoft Exchange Online nelle impostazioni di Connessioni, il server è disponibile nel menu a tendina del campo Connessioni. In caso contrario, puoi fare clic sul campo Connessioni e poi su Aggiungi nuovo per aggiungere la connessione al tuo server Microsoft Exchange Online. Per ulteriori informazioni, consulta la guida alla configurazione di Microsoft Exchange Online.
-
Se sono richieste credenziali, inserire l’utente.
-
Inserisci l’indirizzo che desideri venga visualizzato come e-mail del mittente per i messaggi relativi a PIN, avvisi e report.
-
Dopo aver inserito i dati, è possibile fare clic su Prova per verificare la connessione al server di posta elettronica e fare clic su Salva per salvare le modifiche.
Per Gmail:
-
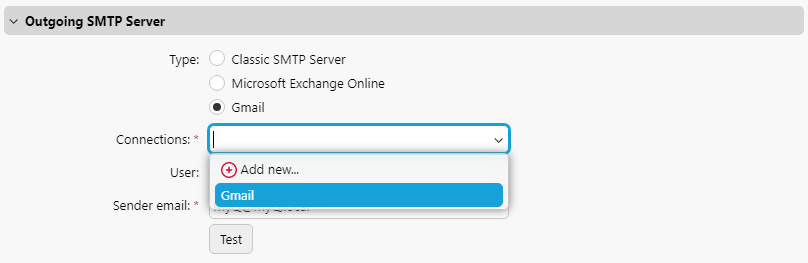
Se hai già configurato un server Gmail nelle impostazioni Connessioni, il server è disponibile nel menu a discesa del campo Connessioni. In caso contrario, puoi fare clic sul campo Connessioni e quindi su Aggiungi nuovo per aggiungere la connessione al tuo server Gmail. Per ulteriori informazioni, consulta la guida alla configurazione di Gmail con OAuth2.
-
Se sono richieste credenziali, inserisci l’utente.
-
Inserisci l’indirizzo che desideri venga visualizzato come e-mail del mittente per i messaggi relativi a PIN, avvisi e report.
-
Dopo aver inserito i dati, puoi fare clic su Prova per verificare la connessione al server di posta elettronica e fare clic su Salva per salvare le modifiche.
Server proxy HTTP
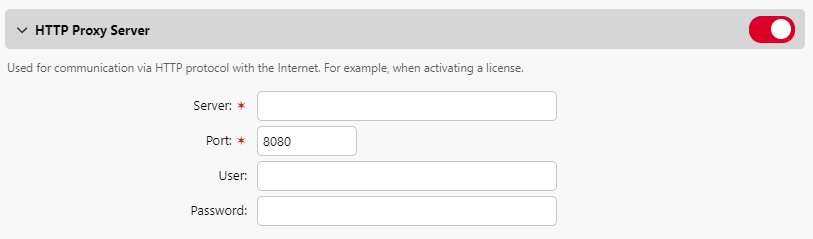
In questa sezione è possibile scegliere se abilitare e configurare un server proxy MyQ, utilizzabile per l’attivazione di una licenza. I campi obbligatori sono “Server (nome)” e Porta. Dopo aver modificato le porte, riavviare tutti i servizi MyQ.
Servizi proxy HTTP supportati/non supportati
Servizi supportati
-
Microsoft Azure Entra ID
-
Microsoft OneDrive for Business
-
Microsoft OneDrive personale
-
Microsoft SharePoint Online
-
Microsoft Exchange Online
-
Gmail
-
Google Drive
-
Dropbox
-
Box
-
Amazon S3
-
Comunicazione con il server licenze
Servizi non supportati
-
Microsoft Exchange (locale)
-
Stampa universale
-
Gestori di pagamento
-
Comunicazione sito → centrale
-
Centrale → Comunicazione con il sito
-
Sito → Comunicazione con i terminali
Gestione del firewall
In questa sezione è possibile consentire la modifica delle regole del firewall di Microsoft Windows e reimpostare le regole del firewall.