
Veuillez noter que la version 10.2 comporte des changements fonctionnels majeurs par rapport aux versions précédentes, qui auront une incidence sur certaines fonctions du système. Veuillez lire attentivement ce document afin de comprendre l’impact de ces changements.
Consultez la liste des modifications et des nouvelles fonctionnalités dans la documentation en ligne.
Veuillez noter les modifications suivantes :
.NET Framework 4.8 requis à partir du correctif 25
Le serveur d’impression nécessite désormais .NET Framework 4.8 ou une version ultérieure lorsque vous mettez à niveau MyQ X vers la version 10.2 Correctif 25 ou une version ultérieure.
Assurez-vous que cette condition est remplie avant de mettre à niveau le serveur d’impression. Une version non prise en charge de .NET Framework empêche le démarrage des services.
Consultez les notes de version de Print Server 10.2 Correctif 25.
Mise à niveau de Firebird vers la version 4
Au cours de l’installation, le moteur de base de données est mis à niveau vers Firebird 4. Ce processus peut prendre un certain temps pour les bases de données volumineuses. La progression s’affiche dans la fenêtre du programme d’installation.
Les clés de licence ne sont plus prises en charge
Le système ne prend en charge que les clés d'installation (une seule clé pour toutes les licences).
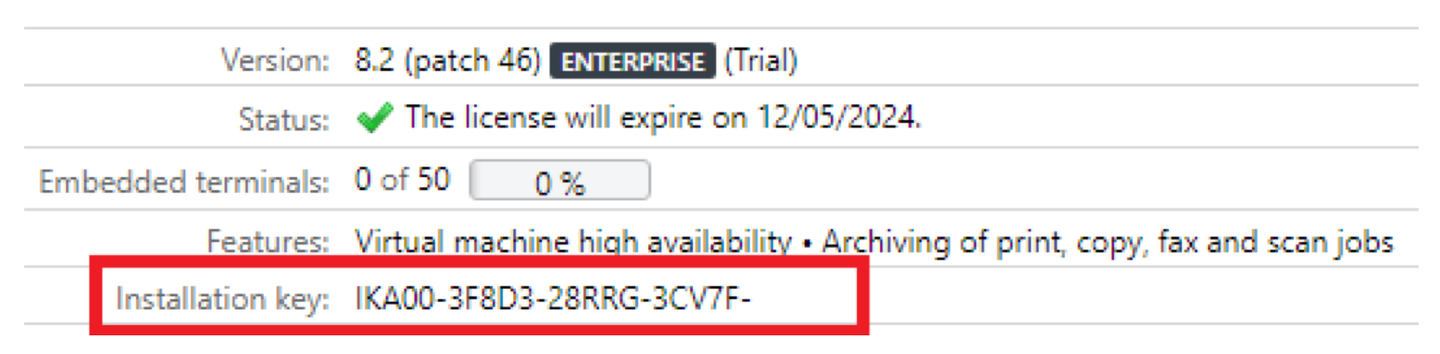
Si vous utilisez encore des clés de licence, migrez-les d'abord pour obtenir et activer votre clé d'installation, avant de lancer le processus de mise à niveau.
Mot de passe *admin par défaut (1234) supprimé
Le mot de passe par défaut du compte *admin n'est plus défini 1234 .
Si le mot de passe *admin est 1234 avant la mise à niveau, le compte *admin est désactivé et vous êtes invité à modifier le mot de passe dans Easy Config. Cela se produit une seule fois après la mise à niveau vers la première version 10.2.
Amélioration de la validation des certificats
Cette modification renforce la sécurité en empêchant l’utilisation de certificats périmés ou émis de manière incorrecte, qui pourraient autrement être exploités dans le cadre d’attaques de type « man-in-the-middle » ou d’autres vulnérabilités.
Les administrateurs doivent s’assurer que tous les certificats sont émis par des autorités de certification de confiance et maintenus à jour. Si certains certificats sont invalides ou ont été émis de manière incorrecte, ils doivent être renouvelés ou reconfigurés.
MyQ Central et Print Server font confiance par défaut à tous les certificats considérés comme fiables par le système d’exploitation (et dont les autorités de certification émettrices sont donc installées dans le coffre-fort des autorités de certification racine de confiance de Windows Server). Découvrez comment MyQ X 10.2 gère les certificats.
La version TLS minimale par défaut est passée à 1.2
Cette modification renforce considérablement la sécurité en garantissant une communication chiffrée entre les serveurs d’impression, les clients et les périphériques, et contribue à atténuer les vulnérabilités associées aux anciennes versions de TLS (1.0 et 1.1).
Les administrateurs doivent vérifier que tous les périphériques et clients prennent en charge TLS 1.2 afin d’éviter tout problème de compatibilité. Si des systèmes hérités sont utilisés, il sera nécessaire de les mettre à niveau ou de les configurer pour qu’ils prennent en charge TLS 1.2.
Si certains périphériques ou clients présents dans le système ne prennent pas en charge TLS 1.2, consultez l’article Paramètres de sécurité dans config.ini pour ajuster cette configuration et choisir une autre version TLS comme version minimale pour votre installation. Bien que cet ajustement ne soit pas recommandé, il est possible.
De même, les algorithmes de chiffrement suivants ne sont plus pris en charge : DES, IDEA et 3DES. Ils sont remplacés par AES128 après la mise à niveau.
Prise en charge des terminaux embarqués 7.x
Ces versions de terminaux ne peuvent pas être utilisées avec MyQ X 10.2 ; pour en savoir plus, consultez le manuel de mise à niveau du serveur d’impression.
Synchronisation Entra ID (Azure AD) – Noms d’utilisateur
L’option permettant de modifier la propriété Azure AD utilisée comme nom d’utilisateur a été supprimée. Le nom principal de l’utilisateur (UPN) est désormais toujours utilisé comme nom d’utilisateur.
Cette modification peut nécessiter une configuration supplémentaire des alias afin de préserver la détection des utilisateurs de l’environnement actuel pour les travaux d’impression entrants.
Modification du port du serveur IPPS
Les files d’impression IPP(S) sont désormais accessibles sur le port du serveur Web configuré dans Easy Config ; le chemin d’accès URL complet des files d’attente est le suivant :
https://{hostname}:{webServerPort}/queue/{queue-name}
Le port par défaut du serveur Web pour les nouvelles installations de la version 10.2 est le 443. Voici un exemple d’URL pour l’impression IPPS : https://print.acme.com:443/queue/Default
Pour les installations mises à niveau sur lesquelles IPPS était activé avant la mise à niveau, la redirection de port est configurée pour acheminer le trafic depuis le port sur lequel le serveur IPPS était à l’écoute auparavant (configuré dans Paramètres > Travaux > Travaux via IPPS, par défaut 8631) vers le port du serveur Web.
Les administrateurs peuvent utiliser l’option Utiliser le port par défaut pour désactiver la redirection de port et définir instantanément le port utilisé par le serveur Web.
Avant de modifier le port IPPS ou de le basculer vers le port du serveur Web, vous devez d’abord reconfigurer les postes de travail de votre environnement pour qu’ils impriment sur le port du serveur Web, sinon l’impression IPPS cessera de fonctionner pour vos utilisateurs.
Exigences accrues concernant les codes PIN
La longueur minimale par défaut des codes PIN est de 6 chiffres, et les codes PIN doivent également respecter les exigences de complexité embarquées.
Il est recommandé d’utiliser l’option Générer un code PIN soit par lots, soit individuellement dans le profil de l’utilisateur. Les codes PIN créés par MyQ sont automatiquement conformes.
Limite de fréquence des tentatives d’authentification infructueuses
Pour des raisons de sécurité, plusieurs tentatives de connexion infructueuses consécutives à partir d’un périphérique entraîneront le blocage de son adresse IP pendant 5 minutes (par défaut). Passé ce délai, le périphérique pourra à nouveau être utilisé pour s’authentifier avec succès. La durée de blocage est configurable via le fichier config.ini.
Les rapports doivent être signés
Tous les rapports personnalisés doivent être signés ; les rapports non signés ne peuvent pas être exécutés. Les rapports personnalisés sont signés par MyQ lorsqu’ils sont fournis au client/partenaire. Si un rapport personnalisé non signé existait dans l’installation avant la mise à niveau, il est supprimé.
Il est recommandé de réaliser la sauvegarde des rapports personnalisés avant la mise à niveau afin qu’ils puissent être fournis à MyQ et adaptés à la version 10.2 lorsque le partenaire ou le client en aura besoin.
Le nouveau modèle de code PIN ne contient pas le %validity% espace réservé
Après la mise à niveau, le modèle de notification par e-mail pour un nouveau code PIN ne contiendra plus le %validity% placeholder. Celui-ci est notamment utilisé lorsque les codes PIN temporaires sont activés : il permet d’informer ces utilisateurs de la date d’expiration de leur nouveau code PIN.
Les administrateurs doivent l'ajouter manuellement au modèle ou rétablir le modèle par défaut, qui contient l' %validity% placeholder.
Le stockage de l'utilisateur ne peut plus contenir d'e-mails
Le paramètre de l’utilisateur Stockage des numérisations de l’utilisateur ne peut plus contenir d’e-mails. Ce champ peut contenir un chemin d’accès local ou réseau vers un dossier destiné au stockage des numérisations.
Après la mise à jour, les e-mails de ce champ sont déplacés vers l’adresse e-mail secondaire.
Les noms d’utilisateur et les alias sont toujours insensibles à la casse
L'option associée (Le nom d'utilisateur est sensible à la casse) a également été supprimée des paramètres de la file d’attente.
Fonctionnalités supprimées
Le serveur SMTP pour les travaux par e-mail a été supprimé
Le serveur SMTP d’écoute intégré à MyQ a été supprimé. L’envoi de travaux par print@myq.local n’est plus possible. Utilisez une boîte de réception externe pour télécharger les travaux d’impression.
Les e-mails envoyés à myqocr.*folder*@myq.local ne peuvent pas être traités. Utilisez Easy Scan et les profils OCR correspondants.
Easy Scan : l’utilisateur effectuant la numérisation a été supprimé
Le paramètre de mot de passe sur les Terminaux embarqués a été supprimé.
Le mot de passe des dossiers sécurisés doit être enregistré dans l’interface Web MyQ. S’il n’est pas enregistré et que la numérisation est effectuée, un e-mail est envoyé à l’utilisateur lui demandant d’enregistrer le mot de passe, et la numérisation est livrée (si elle est effectuée dans les 24 heures).
CASHNet Supprimé
Le connecteur CASHNet a été supprimé et cessera de fonctionner pour les installations où il était utilisé.
Les anciens enregistrements de paiement seront conservés à des fins de reporting et d’audit ; toutefois, ils pourraient ne pas être identifiés comme provenant de CASHNet ; c’est pourquoi il est recommandé de sauvegarder l’historique des paiements via des rapports si ces informations sont requises par le client.
Suppression de Lotus Domino
Lotus Domino est désormais en mode hérité.
-
Installations utilisant Lotus Domino : ses fonctionnalités doivent être testées sur site avant de mettre à niveau l’environnement de production vers MyQ 10.2 ; après la mise à niveau, la configuration dans MyQ est conservée.
-
Nouvelles installations : Lotus Domino n’est plus disponible pour les nouveaux déploiements (il peut être activé via le drapeau de fonctionnalité dans le fichier config.ini à des fins de compatibilité avec les versions héritées).
Client Desktop : méthodes de connexion supprimées
Pour des raisons de sécurité, la méthode de connexion Liste des utilisateurs a été supprimée. La portée correspondante de l’API REST a également été supprimée.
L’ancienne implémentation de l’authentification unique (Single Sign-on) a été supprimée. Utilisez à la place l’authentification Windows intégrée pour la connexion automatique des utilisateurs dans les environnements de domaine.
Suppression de l’API REST v1
Suite à la dépréciation de l'API REST v1, les applications et intégrations utilisant l'API v1 ne pourront plus communiquer avec le serveur.
Utilisez plutôt la version v2 ou v3.
Autres fonctionnalités supprimées
-
Autorisation des communications non sécurisées sur le serveur central. Les communications entre le serveur central, les sites et les autres composants sont toujours chiffrées.
-
Option permettant de configurer manuellement le port du paquet du terminal embarqué. Ce port est utilisé uniquement pour la communication interne entre le paquet du terminal embarqué et le serveur. Il est désormais sélectionné automatiquement lors de l'installation du terminal.
-
Gestionnaire de terminaux. Utilisez l'installation à distance depuis l'interface Web MyQ.
-
Verrouillage logiciel via SNMP.
-
La fonctionnalité « terminal secondaire ».
-
config.ini : sqlServerSyncSource
-
config.ini : customSyncSource
-
config.ini : scheduleExternalCommand
-
config.ini : registerUserName
-
config.ini : enableReportSqlFilter
-
Géré par le compte de crédit d'impression.
-
Prise en charge du protocole POP3 pour les connecteurs Gmail et Exchange Online pour les travaux par e-mail.
-
Recharge de crédit (sur un terminal connecté à une imprimante).
-
Destination Easy Scan personnalisée.
-
Traitement personnalisé des données dans la file d’attente. Remplacé par la prise en charge des expressions régulières.
-
Prise en charge de l'envoi de travaux via des
myqurlfichiers. -
Format de fichier GPC pour la recharge groupée de crédit.