
Para escanear a Amazon S3, debe:
-
Configurar un bucket en la consola de Amazon. Sus escaneos se almacenarán en este bucket.
-
Crear un usuario que se utilizará en la interfaz web de MyQ.
-
Otorgue al usuario creado derechos sobre el bucket.
-
Introduzca el ID de cliente y la Clave de seguridad en la interfaz web de MyQ.
-
Configure una acción del Terminal Easy Scan para escanear a Amazon S3.
Configuración de un bucket en la consola de Amazon S3
Necesitará una cuenta de Amazon para crear un depósito en el que almacenar los escaneos. MyQ no requiere ninguna configuración específica para escanear a un depósito de S3.
-
Inicie sesión en Amazon Web Services con su cuenta de Amazon o cree una nueva cuenta. Necesitará una tarjeta de crédito como prueba de identidad. La tarjeta de crédito también se utilizará para cobrar el uso de Amazon S3.
-
Para crear un depósito de S3, consulte Amazon Simple Storage Service.
Se recomienda utilizar una configuración del ciclo de vida del depósito. Consulte Configuración del ciclo de vida de un depósito.
Crear un usuario en Amazon S3
Debe crear un usuario para establecer una conexión entre Amazon S3 y la interfaz web de MyQ.
-
Inicie sesión en la consola de Amazon.
-
Haga clic en la flecha situada junto a su nombre de usuario y seleccione Mis credenciales de seguridad en el menú desplegable.
-
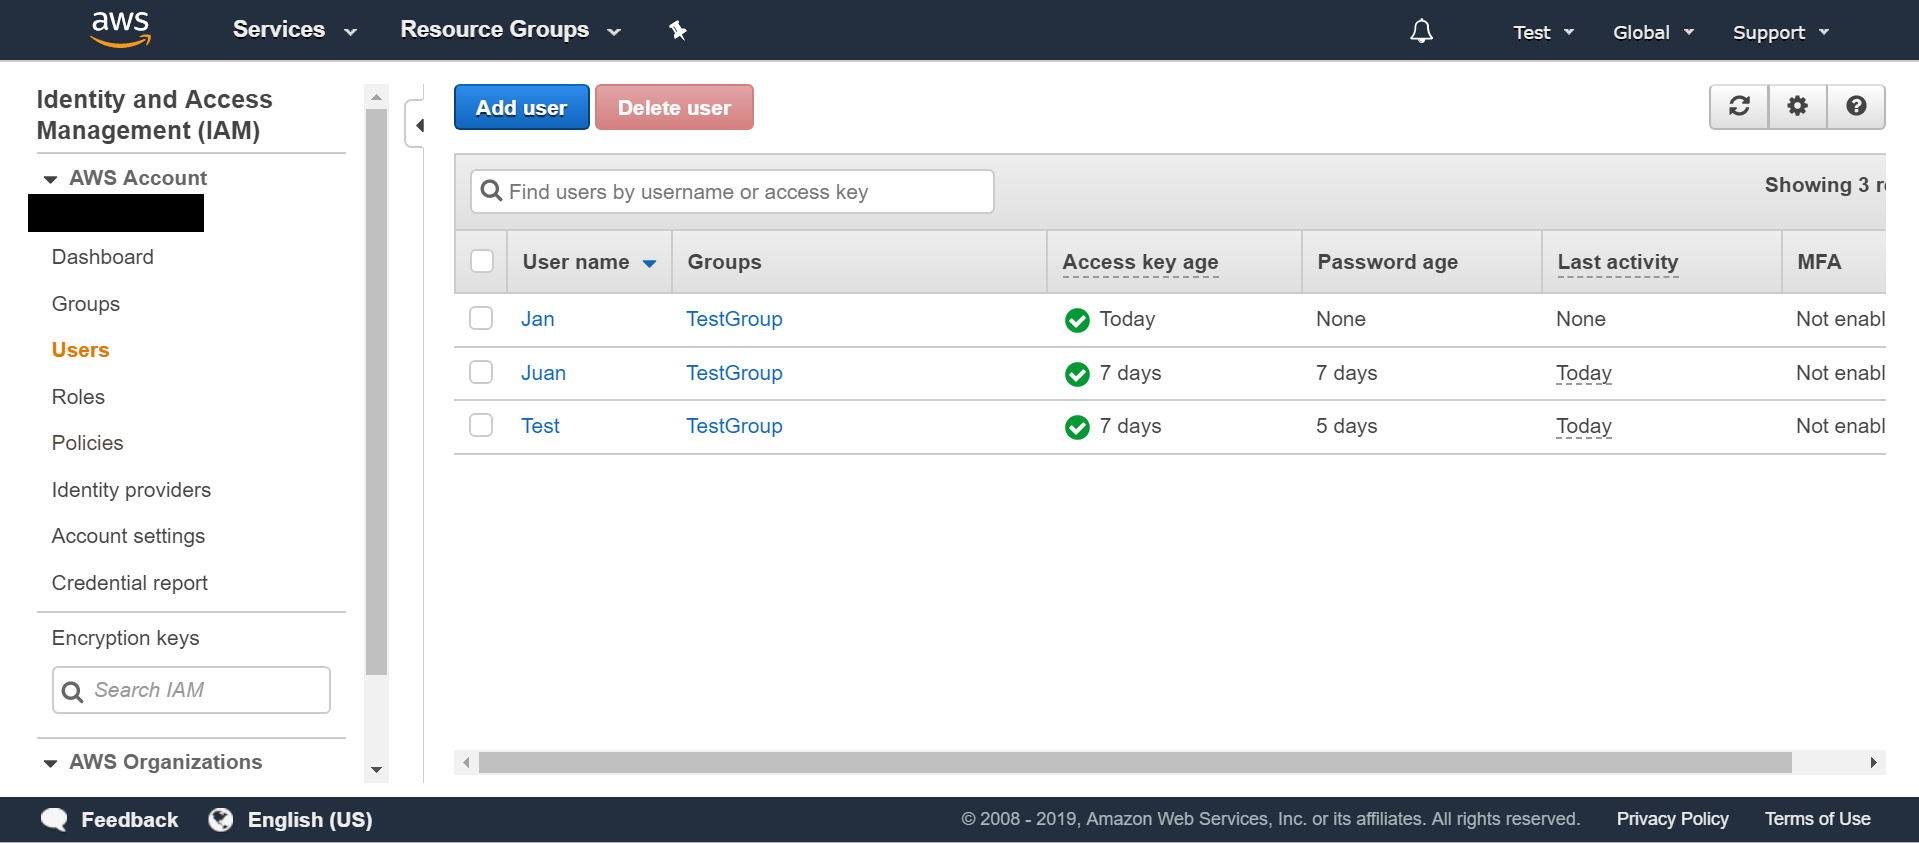
Haga clic en Usuarios en el panel Gestión de identidades y accesos (IAM) y, a continuación, haga clic en Añadir usuario.
-
Siga las instrucciones para crear el usuario.
-
Copie y guarde el ID de cliente y el ID de clave de acceso del usuario creado, ya que los necesitará en los siguientes pasos.
Conceda derechos de acceso al usuario para el depósito
Para conceder permisos de acceso al depósito al usuario, siga el breve procedimiento que se indica a continuación o consulte Modificar los permisos de un usuario de IAM:
-
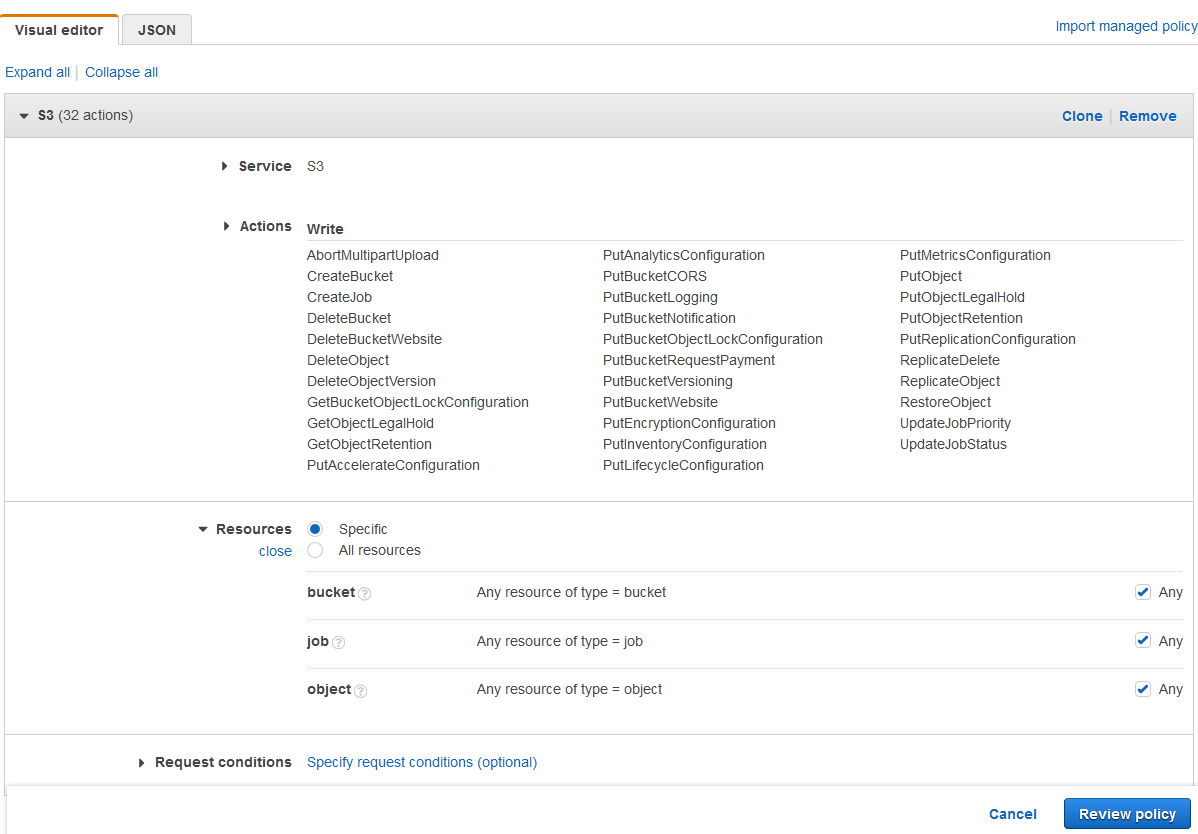
Haga clic en Políticas en el panel de Gestión de identidades y accesos (IAM). Haga clic en Crear una nueva política. La configuración de la política debe establecerse tal y como se muestra en la imagen siguiente. Si no desea conceder al usuario acceso a todos los depósitos: desmarque Cualquiera y haga clic en Añadir ARN para introducir un depósito específico.
-
Como alternativa, utilice un archivo JSON. Este ejemplo otorgaría los mismos permisos que se detallan en la captura de pantalla anterior.
{ "Version": "2012-10-17", "Statement": [ { "Sid": "MyQScan2S31", "Effect": "Allow", "Action": [ "s3:ReplicateObject", "s3:PutObject", "s3:GetObjectRetention", "s3:AbortMultipartUpload", "s3:PutObjectRetention", "s3:DeleteObjectVersion", "s3:RestoreObject", "s3:PutObjectLegalHold", "s3:GetObjectLegalHold", "s3:DeleteObject", "s3:ReplicateDelete" ], "Resource": "arn:aws:s3:::*/*" }, { "Sid": "MyQScan2S32", "Effect": "Allow", "Action": [ "s3:PutAnalyticsConfiguration", "s3:PutAccelerateConfiguration", "s3:PutMetricsConfiguration", "s3:PutReplicationConfiguration", "s3:CreateBucket", "s3:UpdateJobStatus", "s3:PutBucketCORS", "s3:PutInventoryConfiguration", "s3:PutEncryptionConfiguration", "s3:GetBucketObjectLockConfiguration", "s3:PutBucketNotification", "s3:DeleteBucketWebsite", "s3:PutBucketWebsite", "s3:PutBucketRequestPayment", "s3:PutBucketLogging", "s3:PutLifecycleConfiguration", "s3:UpdateJobPriority", "s3:PutBucketObjectLockConfiguration", "s3:DeleteBucket", "s3:PutBucketVersioning" ], "Resource": [ "arn:aws:s3:::*", "arn:aws:s3:*:130665556230:job/*" ] }, { "Sid": "MyQScan2S33", "Effect": "Allow", "Action": "s3:CreateJob", "Resource": "*" } ] } -
Haga clic en Grupos en el panel de Gestión de identidades y accesos (IAM). Haga clic en Crear nuevo grupo. Asigne un nombre al grupo y guárdelo.
-
Haga clic en Añadir usuarios al grupo y añada al usuario creado al grupo.
-
Haga clic en la pestaña Permisos y, a continuación, en Asignar política. Seleccione la política que acaba de crear y guarde todos los cambios. El usuario dispone ahora de acceso de escritura al depósito creado.
Configurar una conexión entre MyQ y Amazon S3
-
Abra la pestaña de configuración Conexiones de la interfaz web de MyQ (MyQ > Configuración > Conexiones).
-
Haga clic en +Añadir y seleccione Amazon S3 en el menú.
-
Introduzca un título. Este se utilizará para identificar el destino de almacenamiento en la nube.
-
Introduzca el ID de la clave de acceso, la clave de seguridad que ha copiado y guardado previamente, la región y el depósito, y haga clic en Aceptar.
Crear y configurar el destino de Amazon S3
-
Abra una acción del Terminal de Easy Scan y, en la pestaña Destinos, seleccione Almacenamiento en la nube en el menú desplegable +Añadir.
-
En la sección Parámetros, en el menú desplegable Tipo, seleccione Amazon S3 o cualquier otro título que haya definido en la Configuración de Conexiones en los pasos anteriores y haga clic en Guardar.
-
Rellene los campos:
-
Depósito: el nombre del depósito de Amazon S3 en el que se almacenarán los escaneos.
-
Región: la región que haya establecido al crear el depósito.
-
Ruta de la carpeta: introduzca la ruta de una subcarpeta.
-