
Bitte beachten Sie, dass Version 10.2 im Vergleich zu früheren Versionen wesentliche funktionale Änderungen aufweist, die sich auf bestimmte Funktionen des Systems auswirken. Bitte lesen Sie dieses Dokument sorgfältig durch, um die Auswirkungen dieser Änderungen zu verstehen.
Die Liste der Änderungen und neuen Funktionen finden Sie in der Online-Dokumentation.
Beachten Sie die folgenden Änderungen:
.NET Framework 4.8 ab Patch 25 erforderlich
Der Print-Server benötigt nun .NET Framework 4.8 oder höher, wenn Sie MyQ X auf 10.2 Patch 25 oder höher aktualisieren.
Stellen Sie sicher, dass diese Voraussetzung erfüllt ist, bevor Sie den Print-Server aktualisieren. Eine nicht unterstützte .NET Framework-Version verhindert den Start der Dienste.
Siehe die Notizen zu Print Server 10.2 Patch 25.
Firebird auf Version 4 aktualisiert
Während der Installation wird die Datenbank-Engine auf Firebird 4 aktualisiert. Bei großen Datenbanken kann dieser Vorgang einige Zeit in Anspruch nehmen. Der Fortschritt wird im Installationsfenster angezeigt.
Lizenzschlüssel werden nicht mehr unterstützt
Das System unterstützt nur noch Installationsschlüssel (ein Schlüssel für alle Lizenzen).
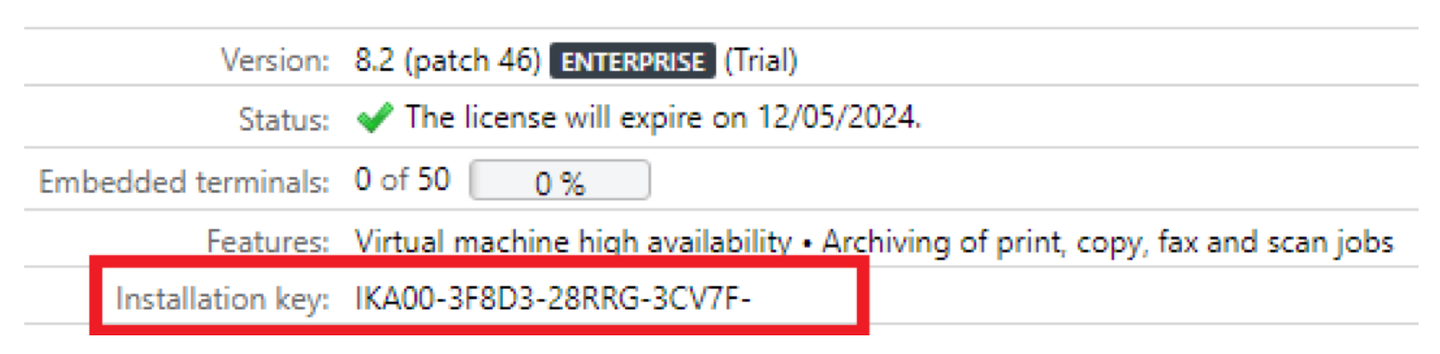
Wenn Sie noch Lizenzschlüssel verwenden, migrieren Sie diese bitte zunächst, um Ihren Installationsschlüssel zu erhalten und zu aktivieren, bevor Sie den Upgrade-Vorgang starten.
Standard-*admin-Passwort (1234) entfernt
Das Passwort des standardmäßigen *admin-Kontos ist nicht mehr festgelegt 1234 .
Wenn das *admin-Passwort 1234 vor dem Upgrade, wird das *admin-Konto deaktiviert und Sie werden in der Easy Config aufgefordert, das Passwort zu ändern. Dies geschieht einmalig nach dem Upgrade auf die erste 10.2-Version.
Verbesserte Zertifikatsvalidierung
Diese Änderung erhöht die Sicherheit, indem sie die Verwendung abgelaufener oder unsachgemäß ausgestellter Zertifikate verhindert, die andernfalls bei Man-in-the-Middle-Angriffen oder anderen Sicherheitslücken ausgenutzt werden könnten.
Administratoren sollten sicherstellen, dass alle Zertifikate von vertrauenswürdigen Zertifizierungsstellen ausgestellt und auf dem neuesten Stand gehalten werden. Sollten Zertifikate ungültig oder fehlerhaft ausgestellt sein, müssen sie erneuert oder neu konfiguriert werden.
MyQ Central Server und der Print-Server vertrauen standardmäßig allen Zertifikaten, denen das Betriebssystem vertraut (und deren ausstellende Zertifizierungsstellen somit im Speicher Vertrauenswürdige Stammzertifizierungsstellen von Windows Server installiert sind). Erfahren Sie mehr darüber, wie MyQ X 10.2 die Zertifikatsverwaltung handhabt.
Die standardmäßige Mindestversion für TLS wurde auf 1.2 erhöht
Diese Änderung erhöht die Sicherheit erheblich, indem sie eine verschlüsselte Kommunikation zwischen den Print-Servern, Clients und Geräten gewährleistet, und trägt dazu bei, Schwachstellen im Zusammenhang mit älteren TLS-Versionen (1.0 und 1.1) zu mindern.
Administratoren sollten überprüfen, ob alle Geräte und Clients TLS 1.2 unterstützen, um Kompatibilitätsprobleme zu vermeiden. Wenn Altsysteme im Einsatz sind, ist eine Aktualisierung oder Konfiguration dieser Systeme zur Unterstützung von TLS 1.2 erforderlich.
Sollten im System Geräte und Clients vorhanden sein, die TLS 1.2 nicht unterstützen, lesen Sie den Artikel Sicherheitseinstellungen in der config.ini, um diese Konfiguration anzupassen und eine andere TLS-Version als Mindestversion für Ihre Installation festzulegen. Diese Anpassung wird zwar nicht empfohlen, ist aber möglich.
Ebenso werden die folgenden Verschlüsselungsalgorithmen nicht mehr unterstützt: DES, IDEA und 3DES. Sie werden nach dem Upgrade durch AES128 ersetzt.
Unterstützung für 7.x-Embedded-Terminals
Diese Terminalversionen können nicht mit MyQ X 10.2 verwendet werden. Weitere Informationen finden Sie im Handbuch zum Upgrade des Print-Servers.
Entra ID (Azure AD)-Synchronisierung – Benutzernamen
Die Option, festzulegen, welche Azure-AD-Eigenschaft als Benutzername verwendet wird, wurde entfernt. Als Benutzername wird nun immer der User Principal Name (UPN) verwendet.
Diese Änderung erfordert möglicherweise eine zusätzliche Konfiguration von Aliasen, um die Benutzererkennung der aktuellen Umgebung für eingehende Druckaufträge aufrechtzuerhalten.
Änderung des IPPS-Server-Ports
Auf IPP(S)-Warteschlangen kann nun über den in Easy Config konfigurierten Webserver-Port zugegriffen werden. Der vollständige URL-Pfad der Warteschlangen lautet:
https://{hostname}:{webServerPort}/queue/{queue-name}
Der Standard-Webserver-Port für neue 10.2-Installationen ist 443. Eine Beispiel-URL für das IPPS-Drucken wäre https://print.acme.com:443/queue/Default
Bei aktualisierten Installationen, bei denen IPPS bereits vor der Aktualisierung aktiviert war, wird die Portweiterleitung so konfiguriert, dass der Datenverkehr von dem Port, auf dem der IPPS-Server zuvor empfangend war (konfiguriert unter „Einstellungen > Druckaufträge > Druckaufträge über IPPS“, standardmäßig 8631), an den Webserver-Port weitergeleitet wird.
Administratoren können die Option Standardport verwenden nutzen, um die Portweiterleitung zu deaktivieren und den Port sofort auf den vom Webserver verwendeten Port einzustellen.
Bevor Sie den IPPS-Port ändern oder auf den Webserver-Port umstellen, müssen Sie die Arbeitsstationen in Ihrer Umgebung so neu konfigurieren, dass sie zunächst über den Webserver-Port drucken; andernfalls funktioniert das IPPS-Drucken für Ihre Benutzer nicht mehr.
Höhere Anforderungen an PIN-Codes
Die standardmäßige Mindestlänge von PINs beträgt 6 Ziffern, und PINs müssen zudem den integrierten Komplexitätsanforderungen entsprechen.
Es wird empfohlen, die Option PIN generieren entweder stapelweise oder einzeln im Benutzerprofil zu verwenden. Die von MyQ erstellten PINs erfüllen diese Anforderungen automatisch.
Ratenbegrenzung für fehlgeschlagene Authentifizierungsversuche
Aus Sicherheitsgründen führt eine Reihe aufeinanderfolgender fehlgeschlagener Anmeldeversuche von einem Gerät dazu, dass dessen IP-Adresse (standardmäßig) für 5 Minuten gesperrt wird. Nach Ablauf dieser Zeit kann das Gerät wieder zur erfolgreichen Authentifizierung verwendet werden. Die Sperrdauer ist über die Datei „config.ini“ konfigurierbar.
Berichte müssen signiert werden
Alle benutzerdefinierten Berichte müssen signiert sein; nicht signierte Berichte können nicht ausgeführt werden. Benutzerdefinierte Berichte werden von MyQ signiert, wenn sie dem Kunden/Partner zur Verfügung gestellt werden. Falls vor dem Upgrade ein nicht signierter benutzerdefinierter Bericht in der Installation vorhanden war, wird dieser entfernt.
Es wird empfohlen, vor dem Upgrade eine Sicherungskopie der benutzerdefinierten Berichte zu erstellen, damit diese bei Bedarf vom Partner/Kunden an MyQ übermittelt und an Version 10.2 angepasst werden können.
Neue PIN-Vorlage enthält den %validity% Platzhalter
Nach dem Upgrade enthält die Vorlage für die E-Mail-Benachrichtigung über eine neue PIN keinen %validity% Platzhalter. Dieser wird insbesondere dann verwendet, wenn temporäre PIN-Codes aktiviert sind; diese Benutzer werden darüber informiert, wann ihre neue PIN abläuft.
Administratoren müssen ihn manuell in die Vorlage einfügen oder die Vorlage auf die Standardvorlage zurücksetzen, die den %validity% Platzhalter enthält.
Der Speicher des Benutzers darf keine E-Mails enthalten
Der Benutzerparameter Scan-Speicher des Benutzers darf keine E-Mails mehr enthalten. Das Feld kann einen lokalen oder Netzwerkpfad zu einem Ordner enthalten, in dem die Scans gespeichert werden.
Nach dem Upgrade werden E-Mails aus diesem Feld in den Bereich Alternative E-Mail-Adresse verschoben.
Benutzernamen und Aliase sind immer groß-/kleinschreibungsunabhängig
Die zugehörige Option (Bei Benutzernamen wird die Groß-/Kleinschreibung beachtet) wurde ebenfalls aus den Einstellungen der Warteschlangen entfernt.
Entfernte Funktionen
Der SMTP-Server für Druckaufträge per E-Mail wurde entfernt
Der als Teil von MyQ verfügbare SMTP-Server wurde entfernt. Das Einreichen von Druckaufträgen per print@myq.local ist nicht mehr möglich. Verwenden Sie einen externen E-Mail-Posteingang, um Druckaufträge herunterzuladen.
E-Mails an myqocr.*folder*@myq.local können nicht verarbeitet werden. Verwenden Sie „Easy Scan“ und die entsprechenden OCR-Profile.
Easy Scan: Der Benutzer, der den Scan durchführt, wurde entfernt
Der Passwortparameter auf Embedded Terminals wurde entfernt.
Das Passwort für gesicherte Ordner muss in der MyQ-Weboberfläche gespeichert werden. Wenn es nicht gespeichert ist und der Scan durchgeführt wird, erhält der Benutzer eine E-Mail mit der Aufforderung, das Passwort zu speichern, und der Scan wird zugestellt (sofern dies innerhalb von 24 Stunden erfolgt).
CASHNet entfernt
Der CASHNet-Konnektor wurde entfernt und funktioniert bei Installationen, in denen er verwendet wurde, nicht mehr.
Alte Zahlungsdatensätze bleiben für Berichts- und Prüfungszwecke erhalten; sie werden jedoch möglicherweise nicht als über CASHNet eingegangen identifiziert; aus diesem Grund wird empfohlen, die Historie der Zahlungen über Berichte zu sichern, falls diese Informationen vom Kunden benötigt werden.
Lotus Domino entfernt
Lotus Domino wurde in den Legacy-Modus versetzt.
-
Installationen, die Lotus Domino verwenden: Die Funktionalität sollte vor dem Upgrade der Produktionsumgebung auf MyQ 10.2 vor Ort getestet werden; nach dem Upgrade bleiben die Konfigurationen in MyQ erhalten.
-
Neuinstallationen: Lotus Domino steht für neue Bereitstellungen nicht zur Verfügung (kann für Legacy-Zwecke über das Feature-Flag in der config.ini aktiviert werden).
Desktop Client: Entfernte Anmeldemethoden
Aus Sicherheitsgründen wurde die Anmeldemethode Benutzerliste entfernt. Der entsprechende Bereich der REST-API wurde ebenfalls entfernt.
Die bisherige Implementierung von Single Sign-On wurde entfernt. Verwenden Sie stattdessen die integrierte Windows-Authentifizierung für die automatische Anmeldung von Benutzern in Domänenumgebungen.
REST-API v1 entfernt
Nach der Abkündigung der REST-API v1 können Apps und Integrationen, die API v1 verwenden, nicht mehr mit dem Server kommunizieren.
Verwenden Sie stattdessen v2 oder v3.
Weitere entfernte Funktionen
-
Unsichere Kommunikation auf dem Zentral-Server zulassen. Die Kommunikation zwischen dem Zentral-Server, den Standorten und anderen Komponenten ist stets verschlüsselt.
-
Option zur manuellen Konfiguration des Terminal-Paket-Ports. Dieser Port wird ausschließlich für die interne Kommunikation zwischen dem Paket und dem Server verwendet. Er wird nun bei der Terminal-Installation automatisch ausgewählt.
-
Terminal-Manager. Verwenden Sie die Ferninstallation über die MyQ-Weboberfläche.
-
SW-Sperre über SNMP.
-
Die Funktion „Sekundärterminal“.
-
config.ini: sqlServerSyncSource
-
config.ini: customSyncSource
-
config.ini: scheduleExternalCommand
-
config.ini: registerUserName
-
config.ini: enableReportSqlFilter
-
Wird über das Druckerguthabenkonto verwaltet.
-
POP3-Unterstützung für Gmail- und Exchange Online-Konnektoren für Druckaufträge per E-Mail.
-
Guthaben aufladen (an einem an einen Drucker angeschlossenen Terminal).
-
Benutzerdefiniertes „Easy Scan“-Ziel.
-
Benutzerdefinierte Datenverarbeitung in den Warteschlangen. Ersetzt durch Unterstützung für reguläre Ausdrücke.
-
Unterstützung für die Übermittlung von Druckaufträgen über
myqurlDateien. -
GPC-Dateiformat für das Aufladen von Guthaben in großen Mengen.