
Standardmäßig erfolgt der Zugriff auf die MyQ Firebird-Datenbank ausschließlich über das SYSDBA-Konto. Da dieses Konto über vollständige Lese- und Schreibrechte verfügt, ist es nicht sicher, es für den Zugriff auf die Datenbank über Software von Drittanbietern (z. B. BI-Werkzeuge für die Berichterstellung) zu verwenden. Ein Konto mit schreibgeschütztem Zugriff ist erforderlich, um eine unbeabsichtigte Beschädigung der Datenbank zu vermeiden.
Auf der Registerkarte Einstellungen für externe Berichte kann der Administrator ein schreibgeschütztes Datenbankkonto für die Verwendung mit externen Berichten aktivieren.
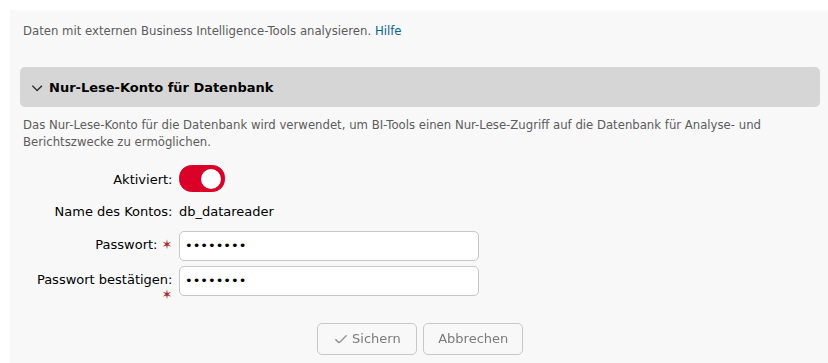
Durch Aktivieren des Schalters Aktiviert wird automatisch ein Konto mit Lesezugriff auf die MyQ-Firebird-Datenbank mit den folgenden Einstellungen erstellt:
-
Kontoname: db_datareader. Dies ist der neu erstellte Datenbankbenutzer mit Lesezugriff. Der Kontoname kann nicht geändert werden.
-
Passwort: Das vom Administrator festgelegte Passwort für das Konto db_datareader. Bei jedem Wechsel vom Status Deaktiviert in den Status Aktiviert muss ein neues Passwort festgelegt werden.
-
Passwort bestätigen: Bestätigung des oben genannten Passworts.
Durch die Aktivierung des schreibgeschützten Datenbankkontos wird automatisch eine Windows-Firewall-Regel aktiviert, die eingehende Verbindungen zur MyQ Firebird-Datenbank zulässt. Ist diese deaktiviert, wird die Regel gelöscht.
Nach der Wiederherstellung einer Sicherung mithilfe von MyQ Easy Config werden die Windows-Firewall-Regel und das Passwort des Kontos db_datareader wiederhergestellt, sofern der Kontostatus zum Zeitpunkt der Sicherungserstellung auf Aktiviert gesetzt war. War der Kontostatus hingegen auf Deaktiviert gesetzt, wird die vorhandene Windows-Firewall-Regel gelöscht und das Benutzerkonto in der wiederhergestellten Firebird-Datenbank entfernt.